El 1 de septiembre de 2026, investigadores de ciberseguridad detectaron una campaña de spear-phishing dirigida contra varias organizaciones no gubernamentales. Lo que inicialmente podía parecer un correo malicioso más terminó revelando un ataque mucho más elaborado.
La investigación, realizada por Volexity, encontró que los atacantes estaban aprovechando una cadena de vulnerabilidades que involucraba tanto a Google Chrome como a Microsoft Windows. En lugar de depender de una sola falla de seguridad, combinaron diferentes vulnerabilidades para avanzar dentro del equipo de la víctima.
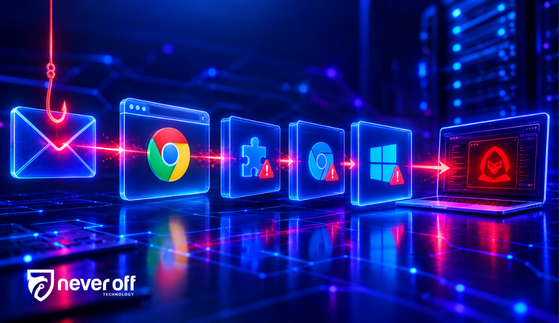
El ataque comenzaba con un correo electrónico que invitaba al usuario a hacer clic en un enlace. Este enlace llevaba a un sitio web legítimo de una universidad estadounidense que había sido comprometido y que servía como punto de redirección hacia infraestructura controlada por los atacantes.
Una vez que la víctima llegaba a la página preparada por los atacantes, comenzaba la siguiente etapa del ataque.
La campaña utilizó tres vulnerabilidades diferentes: dos relacionadas con Google Chrome y una con Windows.
La primera vulnerabilidad de Chrome permitía a los atacantes obtener capacidades de lectura y escritura dentro del entorno de seguridad del navegador. Después utilizaban una segunda vulnerabilidad para escapar de ese entorno aislado.
El tercer fallo estaba relacionado con Windows y permitía elevar privilegios y continuar el ataque fuera de las restricciones del navegador. De esta manera, los atacantes podían pasar de comprometer el navegador a ejecutar código con mayores privilegios en el equipo.
Lo más llamativo es que la misma cadena de explotación fue utilizada por diferentes actores y con objetivos similares, aunque cada uno terminó desplegando herramientas maliciosas distintas. Uno de los grupos utilizó GRIMWEDGE, un backdoor capaz de realizar tareas como recopilar información del equipo, administrar archivos, ejecutar comandos y enviar archivos al atacante. Otro grupo utilizó LONGTALE, una extensión maliciosa de Chrome diseñada para robar información como cookies, datos de sesiones y credenciales.


La investigación también encontró una situación conocida como “patch gap”.
Las correcciones para algunas de las vulnerabilidades ya habían sido incorporadas al código abierto de Chromium, pero todavía no habían llegado a una versión estable de Google Chrome cuando comenzó la campaña. Esto creó una ventana en la que la vulnerabilidad ya era conocida y corregida en el proyecto de origen, pero los usuarios de Chrome todavía podían estar expuestos.
Y es precisamente aquí donde este caso deja una lección importante para cualquier empresa.
Los atacantes no necesariamente necesitan encontrar una única falla que les dé acceso completo. Pueden combinar diferentes oportunidades, aprovechar un clic del usuario y utilizar lo que encuentran dentro del equipo para continuar avanzando.
Por eso, la pregunta no debería ser solamente si una empresa tiene sus sistemas actualizados.
Este ataque demuestra que tener sistemas actualizados es importante, pero no siempre suficiente. Una amenaza puede aprovechar una vulnerabilidad, pasar de una aplicación al sistema operativo y continuar avanzando dentro del equipo.
Por eso, las empresas necesitan una protección que no solo busque malware conocido, sino que también pueda detectar comportamientos sospechosos, investigar lo que está ocurriendo y responder rápidamente ante una amenaza.
Contar con visibilidad sobre los dispositivos y capacidad de respuesta puede marcar la diferencia entre detectar un incidente a tiempo o descubrirlo cuando el daño ya está hecho.
La recomendación para las empresas es contar con una solución de protección y respuesta para endpoints que acompañe la prevención y permita actuar cuando una amenaza consigue superar las primeras barreras de seguridad.
Porque en ciberseguridad, detectar es importante. Saber responder también.