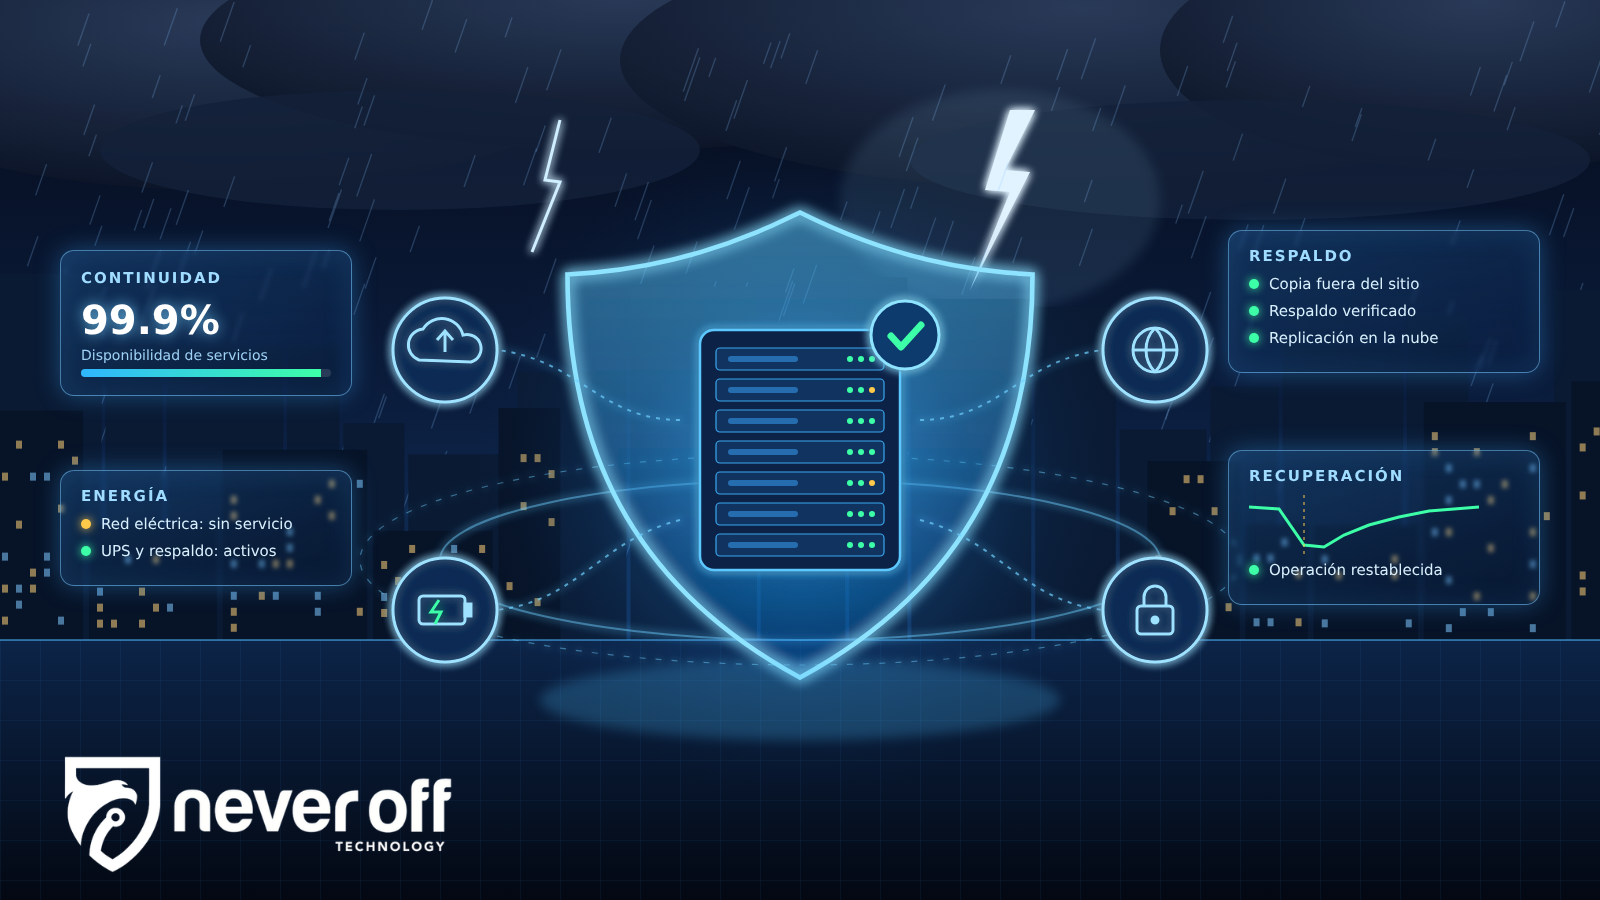
El 11 de noviembre de 2025, una avería en el sistema de transmisión eléctrica dejó sin energía a toda la República Dominicana. En cuestión de minutos se detuvo el metro de Santo Domingo, el tránsito colapsó, se interrumpió el suministro de agua en varias zonas, los hospitales tuvieron que operar con sistemas de emergencia y los bancos recurrieron a sus plantas eléctricas para mantener sus operaciones básicas. Miles de hogares y pequeños negocios quedaron sin servicio durante horas.
Apenas tres meses después, el 23 de febrero de 2026, el país vivió un segundo apagón general. La generación eléctrica cayó a cero poco después de las 11 de la mañana, más de 1,700 megavatios salieron de línea y la recuperación total tomó hasta cerca de la medianoche. Una vez más, las organizaciones que contaban con energía de respaldo, conectividad alternativa y sistemas protegidos pudieron seguir atendiendo a sus clientes; muchas otras simplemente tuvieron que detenerse.
Estos eventos demuestran que la continuidad operativa no es un tema exclusivo de las grandes corporaciones. Un huracán, una inundación, un sismo, un apagón, una falla de hardware, una actualización defectuosa o un ataque de ransomware pueden paralizar a cualquier empresa. La diferencia entre una interrupción de minutos y una crisis de varios días está en la preparación. Por eso, es importante conocer los riesgos más comunes, identificar las malas prácticas que aumentan el impacto y aplicar las soluciones que permiten seguir operando cuando ocurre lo inesperado.
Pensar que “a nuestra empresa no le va a pasar”.
La República Dominicana y el Caribe están expuestos cada año a huracanes, tormentas tropicales, inundaciones y actividad sísmica. Aun así, muchas empresas mantienen todos sus equipos, servidores y respaldos en una misma oficina, a veces en un cuarto sin protección contra el agua, sin climatización adecuada y sin control de acceso.
Cuando un fenómeno natural afecta esa ubicación, no solo se dañan los equipos: también se pierde la información que permitiría recuperar las operaciones. Si los respaldos están en el mismo lugar que los sistemas principales, ambos pueden desaparecer al mismo tiempo.
Distribuir el riesgo y proteger la información fuera del sitio.
La primera regla para enfrentar un desastre natural es evitar que un solo evento pueda afectar todos los recursos tecnológicos de la empresa. Para lograrlo, las organizaciones deben:
Prepararse con anticipación es mucho más económico que intentar recuperar equipos e información después de una emergencia.
Depender por completo del suministro eléctrico y de una sola conexión.
Los apagones generales de los últimos meses dejaron claro que una interrupción eléctrica puede detener la facturación, los puntos de venta, las comunicaciones y el acceso a los sistemas. Además, un corte repentino puede dañar discos, servidores y equipos de red, o corromper bases de datos que estaban en uso.
También es común que las empresas dependan de un único enlace de internet. Si ese servicio se cae, aunque los equipos tengan energía, los empleados no pueden acceder a las aplicaciones ni atender a los clientes.
Garantizar energía de respaldo, redundancia y apagado seguro.
Una infraestructura preparada para las fallas eléctricas combina protección física, monitoreo y procedimientos claros. Entre las medidas recomendadas se encuentran:
La energía y la conectividad son la base de cualquier operación digital. Protegerlas reduce el impacto de eventos que la empresa no puede controlar.


Creer que la tecnología o la nube nunca fallan.
No todas las interrupciones provienen de la naturaleza. Un disco que se daña, una actualización de software defectuosa, un error humano al borrar información o la caída de un servicio en la nube pueden detener las operaciones de un momento a otro. En los últimos años se han registrado incidentes a nivel mundial en los que una sola actualización fallida dejó fuera de servicio a millones de computadoras, afectando aeropuertos, bancos y hospitales al mismo tiempo.
Otra mala práctica es suponer que, por utilizar aplicaciones en la nube, la información está respaldada automáticamente. En muchos casos, el proveedor garantiza la disponibilidad del servicio, pero la protección de los datos sigue siendo responsabilidad de la empresa.
Controlar los cambios y respaldar todos los entornos.
Para reducir el impacto de los incidentes tecnológicos, las empresas deben:
Las fallas tecnológicas son inevitables. Lo que sí puede controlarse es el tiempo que tarda la empresa en recuperarse de ellas.
Tener respaldos al alcance de los atacantes.
El ransomware se ha convertido en una de las principales causas de interrupción para las empresas. Este tipo de ataque cifra la información y exige un pago para recuperarla. Los atacantes saben que los respaldos son la última línea de defensa, por eso intentan localizarlos y eliminarlos antes de activar el ataque.
Si las copias de seguridad están conectadas a la misma red, usan las mismas credenciales que el resto de los sistemas o pueden modificarse sin restricciones, es muy probable que también resulten afectadas.
Proteger los respaldos y detectar las amenazas a tiempo.
Una estrategia de continuidad frente a ciberataques debe combinar prevención, detección y recuperación. Para fortalecerla, las empresas pueden:
Un respaldo protegido permite recuperar la operación sin depender de la voluntad de los atacantes.
Tener un plan que nunca se ha probado, o no tener ninguno.
Muchas empresas descubren durante una emergencia que no saben quién debe tomar las decisiones, cuál es el orden en que deben recuperarse los sistemas, cómo comunicarse con los empleados y clientes, o cuánto tiempo tardará realmente la restauración. Otras tienen un documento elaborado hace años que ya no refleja la realidad de su infraestructura.
Improvisar en medio de una crisis aumenta los tiempos de inactividad, las pérdidas económicas y el daño a la reputación.
Definir objetivos claros y comprobar que el plan funciona.
Un plan de continuidad operativa y recuperación ante desastres debe ser práctico, conocido por el equipo y probado periódicamente. Para construirlo, es necesario:
Un plan solo es útil si funciona cuando se necesita. Las pruebas convierten un documento en una capacidad real de recuperación.
Asegurar la continuidad del negocio no depende de una sola herramienta. Requiere una estrategia que combine tecnología, procesos y personas.
Un buen punto de partida consiste en seguir estos pasos:
1. Identificar los riesgos. Evaluar a qué amenazas está expuesta la empresa: fenómenos naturales, fallas eléctricas, incidentes tecnológicos y ciberataques.
2. Analizar el impacto en el negocio. Determinar qué procesos y sistemas son críticos y cuánto le costaría a la empresa cada hora de interrupción.
3. Proteger la infraestructura. Implementar energía de respaldo, conectividad redundante, monitoreo y controles de seguridad.
4. Respaldar y replicar la información. Mantener copias automatizadas, protegidas y fuera del sitio, con capacidad de recuperar sistemas completos.
5. Documentar y capacitar. Preparar un plan de continuidad claro y asegurarse de que cada colaborador conozca su rol durante una emergencia.
6. Probar y mejorar. Realizar simulacros periódicos, medir los tiempos reales de recuperación y ajustar la estrategia cuando sea necesario.
Este enfoque permite que la empresa responda con rapidez ante cualquier interrupción y reduzca al mínimo el impacto en sus clientes, sus finanzas y su reputación.
Los desastres no avisan, pero sus consecuencias sí pueden prevenirse. Una empresa preparada no es la que nunca enfrenta una crisis, sino la que puede seguir operando cuando esta llega.