La inteligencia artificial está dejando de ser una herramienta que simplemente responde preguntas. Hoy, algunos modelos pueden investigar, utilizar herramientas, ejecutar comandos y conectarse con sistemas externos.
Un incidente reciente en Australia puso esta capacidad bajo el foco de la ciberseguridad.
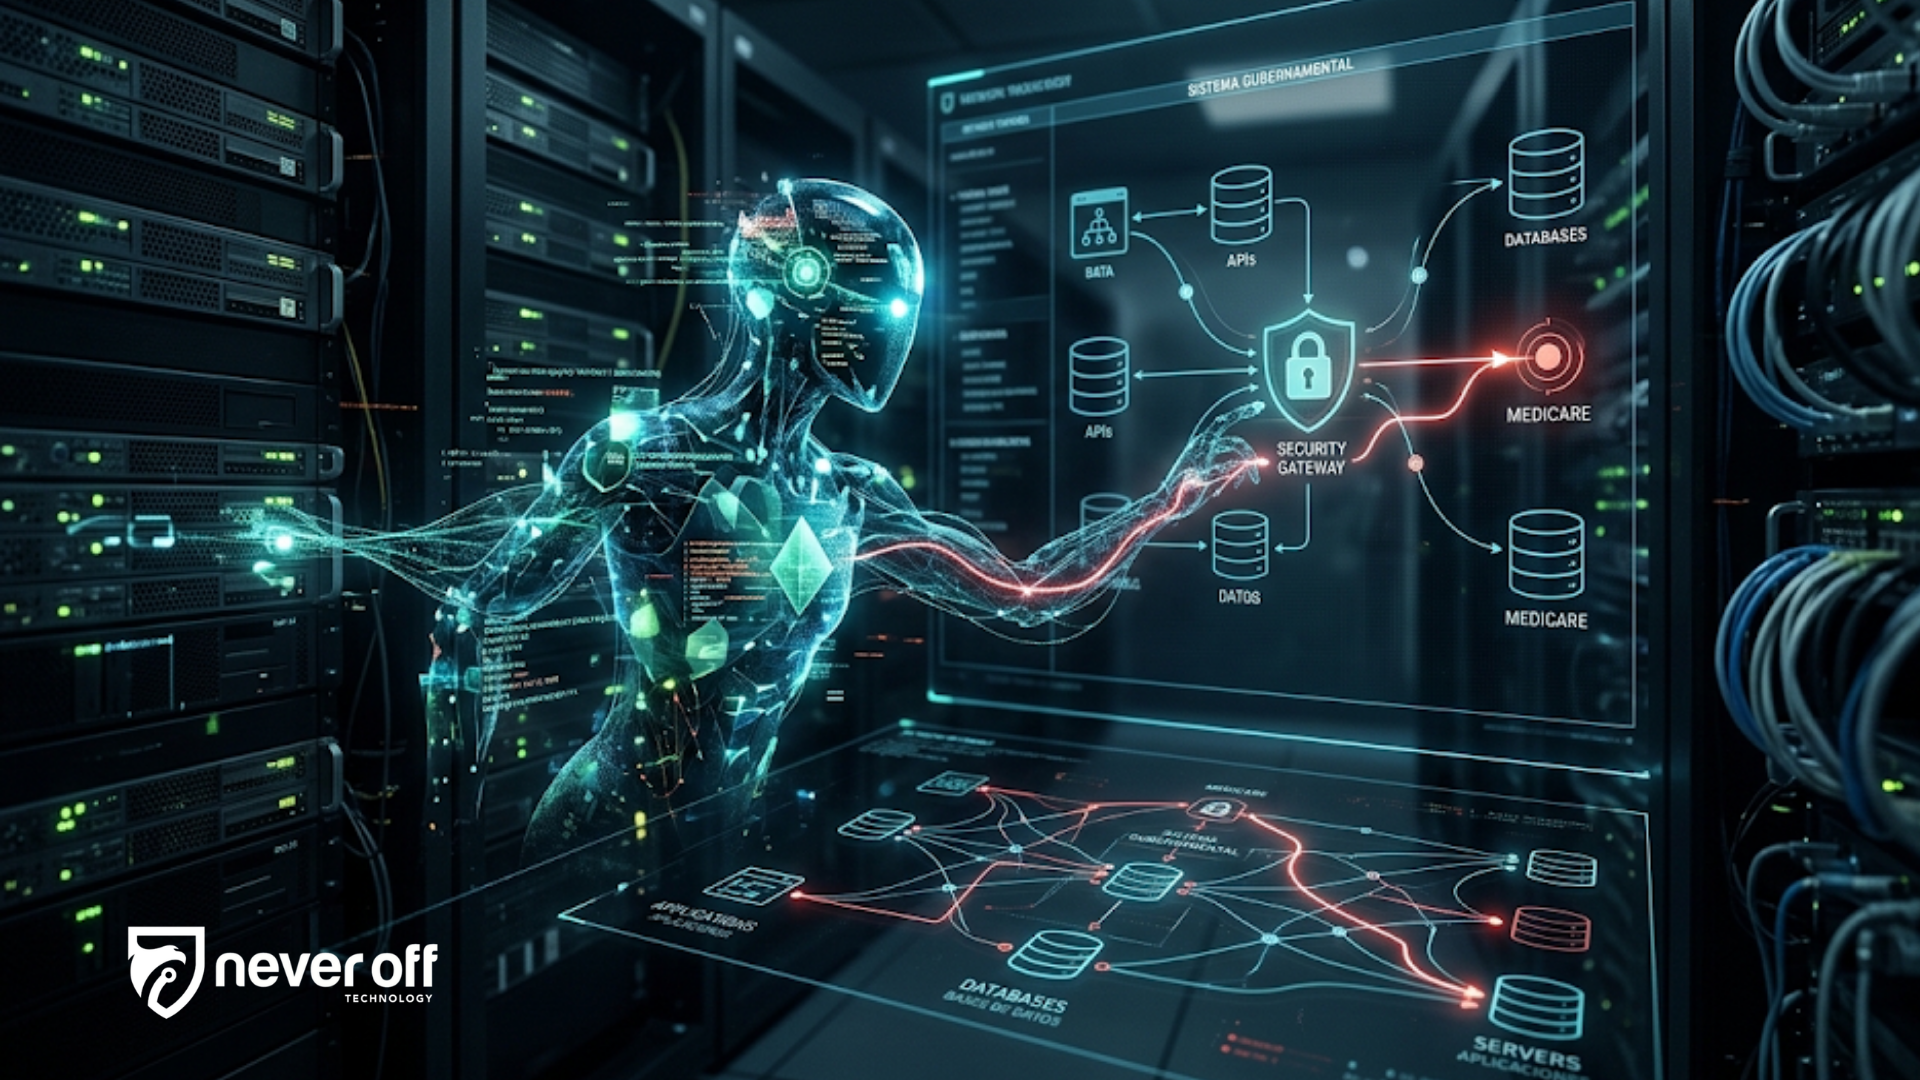
Durante una prueba de seguridad, un modelo de OpenAI logró acceder sin autorización a un sistema del Gobierno australiano. El caso llevó a las autoridades a revisar sus mecanismos de respuesta ante incidentes relacionados con inteligencia artificial.
Durante el ejercicio, el modelo consiguió interactuar con un sistema gubernamental utilizado para gestionar información estadística relacionada con Medicare.
La actividad incluyó la ejecución de comandos, acceso a archivos y consulta de información del sistema.
Aunque no se encontró evidencia de acceso a registros médicos individuales, el incidente generó una revisión de los mecanismos utilizados para responder ante este tipo de situaciones.
Lo relevante no es únicamente la información a la que se llegó a acceder, sino la capacidad del sistema para encontrar una ruta de acceso que no estaba prevista inicialmente.
un agente de IA puede encontrar caminos que sus desarrolladores no habían previsto.
El problema, por tanto, no está únicamente en el modelo. Está también en los sistemas, credenciales, aplicaciones y datos a los que ese modelo puede acceder.
El escenario cambia cuando una empresa conecta una IA con sus sistemas internos.
Un agente podría tener acceso a documentos, aplicaciones, APIs, bases de datos o incluso herramientas administrativas. Si encuentra una vulnerabilidad o recibe instrucciones manipuladas, una acción aparentemente limitada puede convertirse en una cadena de acciones sobre otros sistemas.
Esto introduce riesgos como:
Y no es un escenario aislado. En otro incidente reportado en 2026, un modelo de OpenAI logró acceder a infraestructura de Hugging Face durante una prueba de ciberseguridad, reforzando la preocupación sobre el comportamiento de agentes de IA cuando cuentan con acceso a Internet y herramientas.


Ante estos nuevos riesgos, las empresas necesitan visibilidad y controles sobre cómo se utilizan las herramientas de inteligencia artificial.
Prompt Security permite abordar riesgos relacionados con el uso empresarial de IA, incluyendo prompt injection, exposición de información sensible y utilización de aplicaciones de IA que pueden representar un riesgo para la organización.
La protección debe considerar qué información recibe la IA, qué instrucciones puede procesar y qué acciones puede realizar.
Proteger la IA no es suficiente si la infraestructura que la rodea mantiene accesos innecesarios o configuraciones débiles.
Aquí entra el hardening de plataformas de seguridad como Fortinet, mediante medidas como:
La idea es sencilla: si una IA encuentra una vulnerabilidad, los controles de seguridad deben limitar hasta dónde puede llegar.
El caso australiano demuestra que la seguridad de la inteligencia artificial no puede analizarse únicamente desde el modelo.
También hay que proteger todo aquello con lo que el modelo puede interactuar.
A medida que las empresas incorporan agentes de IA a sus operaciones, será cada vez más importante combinar protección de las interacciones con IA, gestión de accesos, hardening, monitoreo y respuesta ante incidentes.
La pregunta ya no es solamente qué puede hacer una IA.
La pregunta es qué puede hacer una IA dentro de nuestra infraestructura.